


※本記事は2026年10月時点の公開情報(総務省・経済産業省「AI事業者ガイドライン(第1.2版)」2026年3月31日公表、第1.1版本編、「人工知能関連技術の研究開発及び活用の推進に関する法律」等)と、当社が自社の生成AI導入と研修教材づくりで行った対応表の検証にもとづきます。利用者向けの項目(U-2〜U-7)は第1.2版本編の第5部で確認しています。実務で使う際は、経済産業省のページで最新版の本編・チェックリストをご確認ください。法的な判断が必要な場合は専門家にご相談ください。
「取引先のチェックシートに『AI事業者ガイドラインへの対応状況』という欄が増えた」「社内規程を作ったが、国のガイドラインに沿っているのか説明できない」——生成AIの業務利用が当たり前になった今、こうした相談が増えています。
AI事業者ガイドラインとは、総務省と経済産業省がまとめた、AIを開発・提供・利用するすべての事業者向けの統一的な指針です。罰則はありませんが、取引先や監査に説明する際の共通の物差しになっています。
ただし、本編と別添を合わせて200ページを超える文書を読んで「社内ルールを作れば対応できる」と考えると、半分以上が抜け落ちます。当社が自社の導入準備で照合したところ、一般的な社内ルール(文章)だけでは、利用者に求められる16項目のうち、はっきり満たせたのは3項目でした。
この記事では、ガイドラインの位置づけと第1.2版の変更点、利用者として押さえる項目、そしてガイドラインを「ルール・設定・窓口」の3層に分けて現場に落とす方法を、当社の検証結果とあわせて説明します。
AI事業者ガイドラインとは?誰が、何のために出した文書か
国がAIの開発・提供・利用に関わる事業者向けに出した、法的拘束力のない「ソフトロー」の指針です。2024年4月の第1.0版以降、技術の変化に合わせて改訂が続いており、最新は2026年3月31日公表の第1.2版です。
| 項目 | 内容 |
|---|---|
| 発行 | 総務省・経済産業省 |
| 最新版 | 第1.2版(2026年3月31日)。第1.0版 2024年4月→第1.01版 2024年11月→第1.1版 2025年3月 |
| 性格 | 非拘束的なソフトロー(違反しても罰則はない)。ただし個人情報保護法・著作権法などの法令は別途守る必要がある |
| 対象 | 事業活動でAIを開発・提供・利用するすべての者(政府・自治体を含む)。個人の私的利用は対象外 |
| 考え方 | リスクの大きさに応じて対策の程度を変える「リスクベースアプローチ」 |
| 構成 | 本編(考え方・共通の指針・主体ごとの事項)+別添(実践例・チェックリスト・ワークシートなど) |
以前は総務省の「AI開発ガイドライン」「AI利活用ガイドライン」、経済産業省の「AI原則実践のためのガバナンス・ガイドライン」などに分かれていたものを、1つに統合したのがこのガイドラインです。
なお、2025年には「人工知能関連技術の研究開発及び活用の推進に関する法律」(いわゆるAI推進法)が成立し、同年9月に全面施行されました。こちらも罰則のない推進型の法律です。企業の日々の実務で参照するのは、引き続きAI事業者ガイドラインの方と考えてよいでしょう。
第1.2版(2026年3月)で何が変わった?
第1.2版の柱は「AIエージェント」と「フィジカルAI」への対応、そして使いやすさの改善です。社内で生成AIを使うだけの企業にとって大きいのは、AIエージェントのリスクと、主体(開発者・提供者・利用者)の役割分担が整理された点です。
公表資料と専門家の解説から、主な変更点は次のとおりです。
- AIエージェント・フィジカルAIの追加:自律的に判断・行動するAIや、ロボットなど物理環境で動くAIについて、定義・便益・リスク・留意事項を追記
- リスク記述の拡充:データ汚染攻撃、プライバシー侵害、AIへの過度な依存などの記載を拡充
- 主体の役割分担の整理:事後学習やAIシステム構築で、誰が開発者・提供者・利用者に当たるかの解釈を統一
- 用語の明確化:学習・推論・データなどの定義を具体化(例:RAGは「推論」に分類)
- 利用者の項目にも追加:U-2に「AIシステム・サービスが想定された仕様に基づき適切に動作しているかを確認する」が加わった。AIエージェントのように自律的に動く仕組みを想定した追記と読めます
- 活用支援:「AI事業者ガイドライン活用の手引き(案)」と、総務省のチャットボットを公開。チェックリストとワークシート(別添7)も第1.2版として更新
「全部読む時間がない」という方は、まず本編(概要)とチェックリスト(別添7)から入るのが現実的です。
自社は「開発者・提供者・利用者」のどれに当たる?
大半の企業は「AI利用者」です。ただし、社内向けにチャットボットやAIエージェントを組み立てて配った時点で、情シス部門は社員に対する「AI提供者」の役割も担います。
ガイドラインは、AIに関わる事業者を3つに分けています。同じ会社が複数を兼ねることもあると明記されています。
| 主体 | 定義(要約) | 企業での典型例 |
|---|---|---|
| AI開発者 | AIモデルやAIシステムを開発する | AIモデルの開発会社、自社でモデルを学習させる企業 |
| AI提供者 | AIシステムを製品やサービス、業務プロセスに組み込んで提供する | 生成AIを組み込んだSaaS事業者、社内向けAIを構築して配る情シス |
| AI利用者 | 事業活動でAIシステム・サービスを利用する | ChatGPTやCopilotなどを業務で使う一般企業・部門 |
迷いやすいのは、社内文書を検索して答える仕組み(RAG)を作るケースです。第1.2版でRAGは「推論」に分類されると整理されました。モデルを作り直していなくても、仕組みを組み立てて社員に配るなら、利用者の項目に加えて提供者の項目(社員への情報提供や利用上の留意点の明示など)も確認対象になると考えておくと安全です。構築の進め方は社内問い合わせチャットボットの作り方、エージェントの使いどころはAIエージェントの業務活用で整理しています。
利用者として押さえる要点は?「10の共通指針」と16項目
すべての主体に共通する土台が「10の共通指針」です。そのうえで、利用者には第5部で U-2〜U-7 の具体的な事項が挙げられています。数えると16項目です。
10の共通指針と、利用者の立場で意識したい点は次のとおりです。
| # | 共通の指針 | 利用者の立場での意味(当社の要約) |
|---|---|---|
| 1 | 人間中心 | AIの出力で人の権利や判断の自由を損なわない。最終判断は人が行う |
| 2 | 安全性 | 想定された用途・範囲で使い、出力のリスクを理解してから使う |
| 3 | 公平性 | 入力やプロンプトに偏りを持ち込まず、偏った出力をそのまま使わない |
| 4 | プライバシー保護 | 個人情報を不適切に入力しない |
| 5 | セキュリティ確保 | 機密情報を入れない。提供者が示すセキュリティ上の注意を守る |
| 6 | 透明性 | AIを使ったことや、その結果を関係者に合理的な範囲で伝える |
| 7 | アカウンタビリティ | 説明を求められたら応える体制(窓口・記録・規約の遵守)を持つ |
| 8 | 教育・リテラシー | 社員がAIの特性とリスクを理解できるよう教育する |
| 9 | 公正競争確保 | AIをめぐる公正な競争環境の維持に配慮する |
| 10 | イノベーション | リスクを管理しながら、AIの活用と価値創出を進める |
1〜7は利用者向けの具体的な事項(下の16項目)につながります。8〜10は、ガイドライン上「各主体が社会と連携して取り組むことが期待される事項」と位置づけられています。
加えて第1.2版では、利用者を含むすべてのAI関係者が「広島AIプロセス」の国際指針(全てのAI関係者向けの広島プロセス国際指針)に即して行動すべきことが、第5部の末尾に明記されています。
利用者向けの事項を、実務の言葉に直して並べると次の16項目になります(項目番号は本編の表記)。
| 番号 | 対応する指針 | 利用者に求められること(要約) |
|---|---|---|
| U-2 | 安全性 | ①提供者が想定した範囲で使う ②想定どおり動いているか確かめる ③正確で、必要なら新しいデータを入れる ④出力の精度とリスクを理解して使う |
| U-3 | 公平性 | ⑤入力データやプロンプトの偏りに配慮し、責任をもって事業に使う |
| U-4 | プライバシー保護 | ⑥個人情報を不適切に入れない ⑦プライバシー侵害の情報を集めて防止を検討する |
| U-5 | セキュリティ確保 | ⑧提供者が示すセキュリティ上の留意点を守る ⑨機密情報を不適切に入れない |
| U-6 | 透明性 | ⑩AIの出力を事業判断に使ったら、その結果を関係者に合理的な範囲で伝える |
| U-7 | アカウンタビリティ | ⑪適正な利用方法を含めて関係者へ平易に伝える ⑫関係者のデータを使う予定なら事前に知らせる ⑬人や集団の評価の参考にするなら本人に通知し、求めに応じて説明する ⑭問い合わせ窓口を置く ⑮提供者の文書を保管・活用する ⑯提供者の利用規約を守る |
前半の①〜⑨は「社員と管理者がどう使うか」、後半の⑩〜⑯は「社外にどう説明するか」の話です。ここが、次の検証で効いてきます。
よくある社内ルールで、ガイドラインのどこまで埋まる?
当社の照合では、一般的な社内ルールで○が付いたのは16項目中3項目でした。管理者の設定を加えると○は5項目に増えますが、それでも5項目は×のまま残りました。
当社は2026年秋、社内で使う法人向け生成AIへの切り替えを準備しています。そのチェックリスト(23項目)を作った際、研修用に用意している一般的な生成AI利用ガイドライン(6章構成:目的と適用範囲/基本原則/入力ルール/出力の検証/著作権/体制と報告)とあわせて、上の16項目に1つずつ当てはめました。
判定は「その文書・設定だけで項目の趣旨を満たせる=○」「一部だけ=△」「触れていない=×」です。
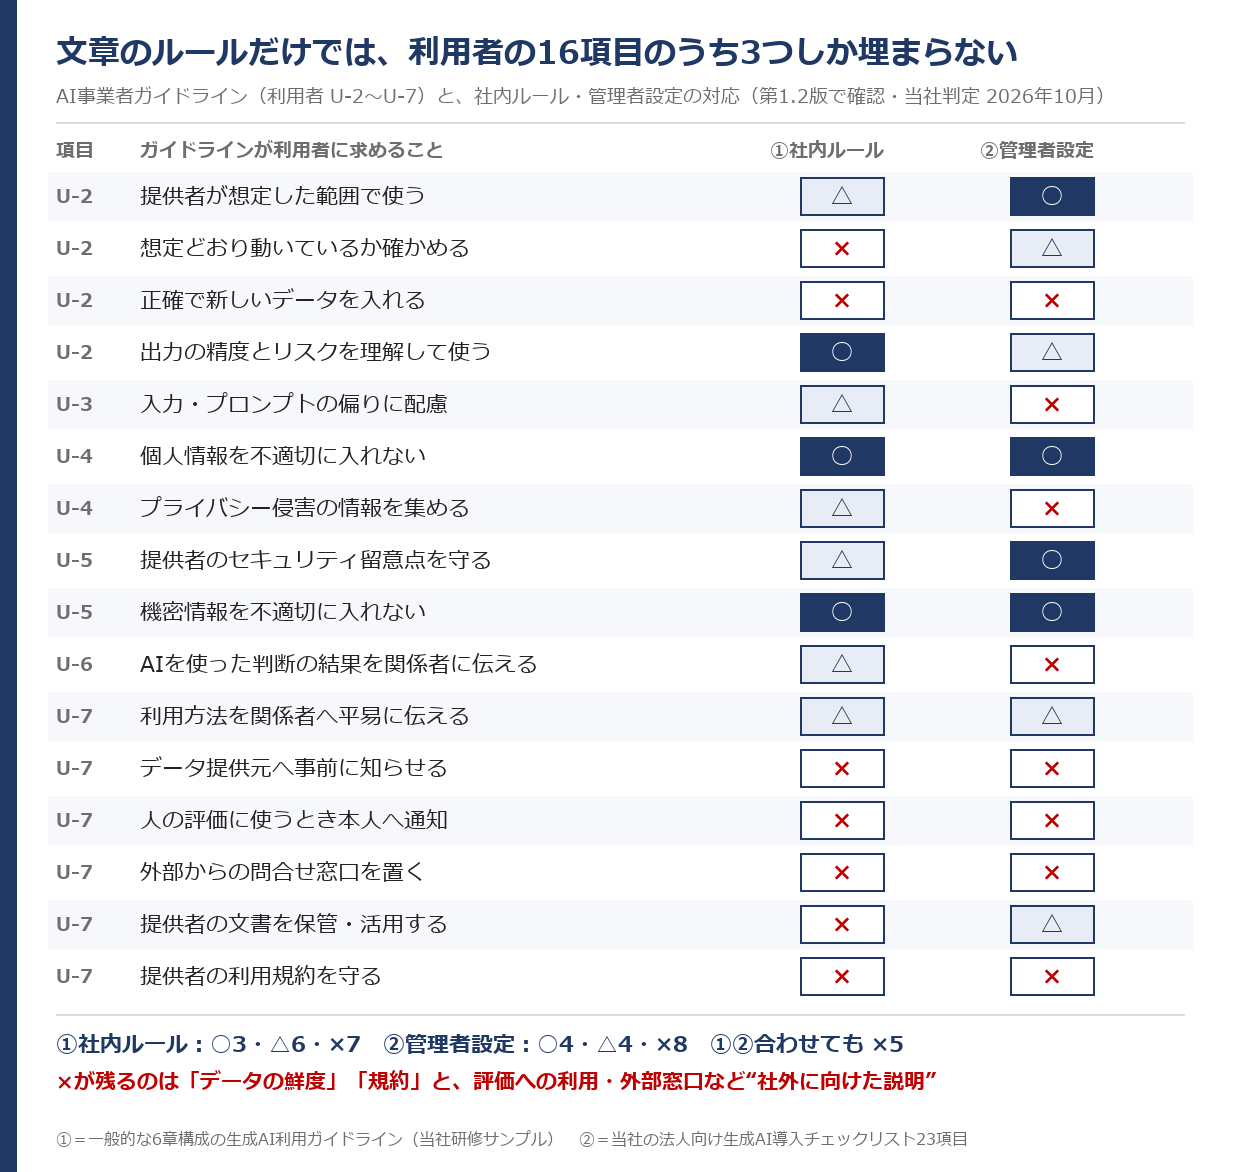
| 比べたもの | ○ | △ | × |
|---|---|---|---|
| ①社内ルール(文章・6章) | 3 | 6 | 7 |
| ②管理者設定(導入チェックリストのうち該当分) | 4 | 4 | 8 |
| ①と②を合わせた場合 | 5 | 6 | 5 |
照合してわかったことは3つです。
1. 文章のルールが強いのは「入れない・確かめる」だけ
○が付いたのは、個人情報・機密情報を入れない(⑥⑨)と、出力を人が確かめる(④)の3項目でした。どの会社の規程にもある部分です。逆に「プロンプトの偏り」(⑤)は、出力の偏りしか書いておらず△でした。
2. 「提供者の留意点を守る」は、文章ではなく設定で埋まる
⑧(提供者のセキュリティ留意点)は、規程では「学習に使われる環境かどうかを区別する」としか書けず△でした。一方、管理者側で「学習に使われない設定の確認とスクリーンショット保存」「会社ドメインの登録で個人アカウントの混入を防ぐ」「SSO連携で退職時に止める」を行うと○になります。①(想定範囲で使う)も、連携アプリや外部接続を許可制にする設定で○になりました。第1.2版で加わった②(想定どおり動いているか)は、規程には書かれておらず×、管理者側の導入時の動作検証で△にとどまりました。社員に「守ってください」と書くより、管理者が「守られる状態」を作るほうが確実です。
3. 最後まで残る×は「社外への説明」と「データの鮮度・規約」
⑫データ提供元への事前の説明、⑬人の評価に使うときの本人への通知、⑭外部からの問い合わせ窓口、⑯利用規約の遵守、③入力データの正確さ・新しさ。この5つは、社内ルールにも管理者設定にも出てきませんでした。社内向けの規程はもともと「社員に何をさせないか」を書く文書なので、社外に向けた説明責任は構造的に抜けやすいのです。
ちなみに、当社のチェックリスト23項目のうち、ガイドラインの利用者事項に対応したのは7項目でした。残りは席数・課金・移行日程といった契約の段取りです。導入準備のチェックリストを作っただけでは「ガイドライン対応済み」とは言えない、という点も実感しました。
ガイドラインを現場ルールに落とすには?「ルール・設定・窓口」の3層で分ける
16項目を「社員が守るルール」「管理者が作る設定」「社外に向けた窓口と記録」の3層に振り分けると、抜けが見えます。全部を規程の文章で書こうとしないことがコツです。
| 層 | 担当 | 受け持つ項目 | 具体策の例 |
|---|---|---|---|
| ルール(社員の行動) | 各部門・全社員 | ④⑤⑥⑦⑨ | 入力してよい情報の区分、出力の確認手順、プロンプトの書き方の注意、年1回の研修 |
| 設定(管理者の統制) | 情シス・管理部門 | ①②⑧⑮ | 使えるツールと連携先の許可制、導入時と更新時の動作確認、学習オフの確認と証跡、SSO・ドメイン管理、提供者の文書の保管場所 |
| 窓口(社外への説明) | 法務・営業・人事・広報 | ③⑩⑪⑫⑬⑭⑯ | AI利用の開示方針、評価に使う場合の通知文、問い合わせ窓口、利用規約の定期確認、参照データの更新責任者 |
3層目は見落とされがちですが、取引先のチェックシートで聞かれるのはまさにここです。たとえば、
- 人事評価や与信審査にAIの出力を参考として使うなら、対象者への通知と、人が最終判断する手順が必要です(⑬)
- 社内チャットボットが古い規程を参照して答えた場合、データの更新責任者が決まっていなければ誰も直せません(③)
- 「御社は学習に使われない設定ですか?」と聞かれたとき、設定画面の証跡がすぐ出せるかどうかで信頼が変わります(⑪⑮)
規程そのものの作り方(盛り込む項目や雛形)は生成AI 社内利用規程の作り方、方針・体制・モニタリングまで含めた全体の仕組みはAIガバナンスとは?で解説しています。本記事の3層は、それらで作ったものをガイドラインの16項目と突き合わせて抜けを探すための道具として使ってください。
社内対応はどの順番で進める?4週間の進め方
最初から完璧を目指さず、①立場の確認→②16項目の照合→③×の項目に担当を付ける→④証跡を残す、の順で4週間を目安に進めます。
| 週 | やること | 成果物 |
|---|---|---|
| 1週目 | 社内で使っているAIを洗い出し、自社が利用者か、提供者も兼ねるかを決める | AI利用の一覧(ツール・部門・用途・扱うデータ) |
| 2週目 | 既存の規程と管理者設定を、16項目に○△×で当てはめる | 対応表(本記事の図と同じ形) |
| 3週目 | ×と△の項目を3層(ルール・設定・窓口)に振り分け、担当部門と期限を決める | 担当付きの対応計画 |
| 4週目 | 設定の証跡、開示方針、窓口を整え、取引先から聞かれたときの回答文を用意する | 回答用の1枚資料、証跡フォルダ |
1週目の洗い出しで、会社が把握していないAI利用が見つかることもよくあります。その場合はシャドーAIとは?の進め方で実態をつかんでから照合に入ると、手戻りが減ります。入力ルールの具体策は生成AIのセキュリティ対策と生成AIと個人情報保護、出力の確認は生成AIのハルシネーション対策が参考になります。
照合の結果は一度で終わりではありません。ガイドライン自体が改訂を前提とした文書(Living Document)なので、改訂のたびに対応表の差分だけを見直す運用にしておくと、負担が小さく済みます。
よくある質問(FAQ)
Q. AI事業者ガイドラインに従わないと罰則はありますか?
A. ありません。法的拘束力のないソフトローです。ただし、個人情報保護法や著作権法などの法令は別に適用されます。取引先や監査で対応状況を聞かれることも増えているため、説明できる状態にしておくことをおすすめします。
Q. 生成AIを使っているだけの中小企業も対象ですか?
A. 対象です。事業活動でAIを使う事業者は「AI利用者」に当たります。リスクの大きさに応じて対策の程度を変えてよい考え方なので、まずは入力ルール・管理者設定・問い合わせ窓口の3点から整えれば十分です。
Q. AI事業者ガイドラインの最新版はどれですか?
A. 2026年10月時点では、2026年3月31日に総務省・経済産業省が公表した第1.2版が最新です。経済産業省のページで、本編、概要、別添、チェックリスト、ワークシート、活用の手引き(案)が公開されています。
Q. 社内規程を作れば、ガイドラインに対応したことになりますか?
A. 一部だけです。当社の照合では、一般的な社内規程で満たせたのは利用者16項目のうち3項目でした。管理者の設定と、社外への説明(開示方針・評価に使う場合の通知・問い合わせ窓口)を加えて初めて全体が埋まります。
Q. AI推進法とAI事業者ガイドラインはどう違いますか?
A. AI推進法は2025年に成立した、国のAI政策の基本方針や推進体制を定める法律で、事業者への罰則はありません。AI事業者ガイドラインは、事業者が実務で何に取り組むべきかを具体的に示した指針です。日々の社内対応で参照するのは主にガイドラインの方です。
まとめ|ガイドラインは「文章」ではなく「3層」で満たす
- AI事業者ガイドラインは、総務省・経済産業省による罰則のない統一指針で、最新は第1.2版(2026年3月31日)
- 多くの企業は「AI利用者」。社内向けにAIを組み立てて配るなら「提供者」の項目も確認する
- 利用者に求められるのはU-2〜U-7の16項目。前半は「社員がどう使うか」、後半は「社外にどう説明するか」
- 当社の照合では、社内ルールだけで○は3項目、管理者設定を足しても5項目が×のまま。残るのは社外への説明とデータの鮮度・規約
- 対応は「ルール・設定・窓口」の3層に振り分け、4週間で照合→担当付け→証跡づくりまで進める
ガイドラインは読むだけでは現場が変わりません。16項目を自社の規程・設定・窓口に1つずつ当てはめ、×の項目に担当者の名前を書くところまで進めて、初めて「対応している」と説明できるようになります。
💬 無料相談
「自社の規程がガイドラインのどこまで満たしているか確認したい」「取引先のチェックシートにどう答えればよいかわからない」という方は、無料相談からお気軽にご相談ください。現在の規程と利用状況をうかがい、16項目の照合と優先順位づけをお手伝いします。社内向けAIの構築まで含めた支援内容は生成AI開発・PoC支援で紹介しています。
監修者:大槻 伸夫(キュリオシティ株式会社 代表取締役CEO)。”現場主義 × AI” を掲げ、業務改善(BPR)と生成AIの導入支援、社内利用ルールの整備を統括。自社でも法人向け生成AIの導入とガイドライン照合を行い、その結果を支援の型に反映している。
