「AIのルールを作るなら、NIST AI RMFに沿っておけば安心」——社内の生成AI導入を任された方から、よく聞く言葉です。ところが、4つの機能(GOVERN・MAP・MEASURE・MANAGE)の名前だけを借りて社内ルールを章立てすると、原文が求めている項目の半分以上が手つかずのままになりがちです。
NIST AI RMFとは、AIのリスクを4機能・72項目で管理する、米国NISTの任意の枠組みです。
日本企業が実装するときの要点は、4機能を「体制・把握・対策・運用」という現場の言葉に置き換えて終わらせず、原文の72項目の番号に自社のルール・設定・台帳を1つずつ当てることです。
本記事では、当社がAIガバナンス研修の教材として使っている「AIガバナンス診断(全20問)」を、この記事のためにNIST AI RMF原文の72項目へ引き当て直した結果をもとに、4機能の要点と、日本企業が空白にしやすい場所、実装の手順を整理します。
この記事の監修:大槻 伸夫(キュリオシティ株式会社 代表取締役CEO)。業務改善・PMI・生成AI導入の現場支援に携わり、企業向けAIガバナンス研修(全5回)の企画・教材設計を担当。「現場主義 × AI」で、ルールづくりから現場で回る仕組みまでを支援。
NIST AI RMFとは?誰が、何のために出した文書か
結論:米国の標準化機関NISTが2023年1月に公開した、AIのリスク管理の「型」です。法律でも認証でもなく、自社に合う部分を選んで使う前提の手引きです。
正式名称は「AI Risk Management Framework(AI RMF)1.0」、文書番号は NIST AI 100-1 です。NIST(米国国立標準技術研究所)は、サイバーセキュリティの分野で世界的に使われている「NIST CSF」を作った機関でもあります。
| 項目 | 内容 |
|---|---|
| 発行 | 2023年1月26日(NIST AI 100-1) |
| 位置づけ | 任意(voluntary)の枠組み。法的義務・認証制度ではない |
| 構成 | 第1部=AIリスクの考え方と「信頼できるAI」の7つの特性/第2部=Core(4機能・19カテゴリ・72サブカテゴリ) |
| 実務の手引き | Playbook:72項目ごとに「推奨される行動」と参考資料をまとめたWeb資料 |
| 生成AI向けの追補 | Generative AI Profile(NIST AI 600-1、2024年7月):作話(ハルシネーション)や情報の完全性など、生成AIに特有の12のリスクを整理 |
| 改訂の動き | 2025年7月の米国「AI行動計画」で改訂が指示され、NISTが改訂作業中と案内。当社が確認した2026年10月時点の情報では、改訂後の本文は未公表 |
7つの特性は、①妥当性・信頼性、②安全性、③セキュリティとレジリエンス、④説明責任と透明性、⑤説明可能性、⑥プライバシーの強化、⑦偏りが管理された公平性です。72項目は、これを組織で担保する手順に分解したものと読むとつかみやすくなります。
改訂では偽情報・多様性・気候変動に関する記述の削除が求められており、多様性(GOVERN 3.1)や環境影響(MEASURE 2.12)の書きぶりは変わる可能性があります。4機能の骨格が変わるという情報は、現時点ではありません。
4つの機能は、それぞれ何を求めている?
結論:GOVERNが土台、MAP→MEASURE→MANAGEが「把握→測る→手を打つ」の流れです。誤解が多いのはMEASUREで、原文では「対策を打つ」ではなく「測って、記録する」機能です。
| 機能 | カテゴリ数/項目数 | 原文が求めること(要約) | 現場で誤解されやすい点 |
|---|---|---|---|
| GOVERN(統治) | 6/19 | 方針・法令対応・責任・研修・文化・第三者のAIへの方針。AI台帳(1.6)と廃止の手順(1.7)もここ | 「方針を書けば終わり」と思われがち。台帳と法令の確認はMAPではなくGOVERN |
| MAP(把握) | 5/18 | 使う目的・前提・リスク許容度、AIの種類と限界、便益と費用、人の監督、影響の大きさ | 「利用状況の棚卸し」だけと思われがち。AIの知識の限界を書いて残す(2.2)ことまで含む |
| MEASURE(測定) | 4/22 | 測り方と指標を決め(1)、信頼性を評価し(2)、リスクを追い続け(3)、測り方そのものを見直す(4) | 「技術的な対策」と訳されがち。原文は評価・試験(TEVV)と記録が中心 |
| MANAGE(対応) | 4/13 | 優先順位づけと対応策、止める・代替する仕組み、第三者のリスク監視、記録・報告・改善 | 「インシデント対応」だけと思われがち。入力制限や設定などの対策の実施(1.3)はここ |
最も項目が多いのはMEASURE(22項目)で、MEASURE 2だけで13項目あります。NIST AI RMFは、ルールを決めることより「効いているかを測り続けること」に重心がある文書です。
社内の4区分を原文72項目に当て直すと、どこがずれる?【自社検証】
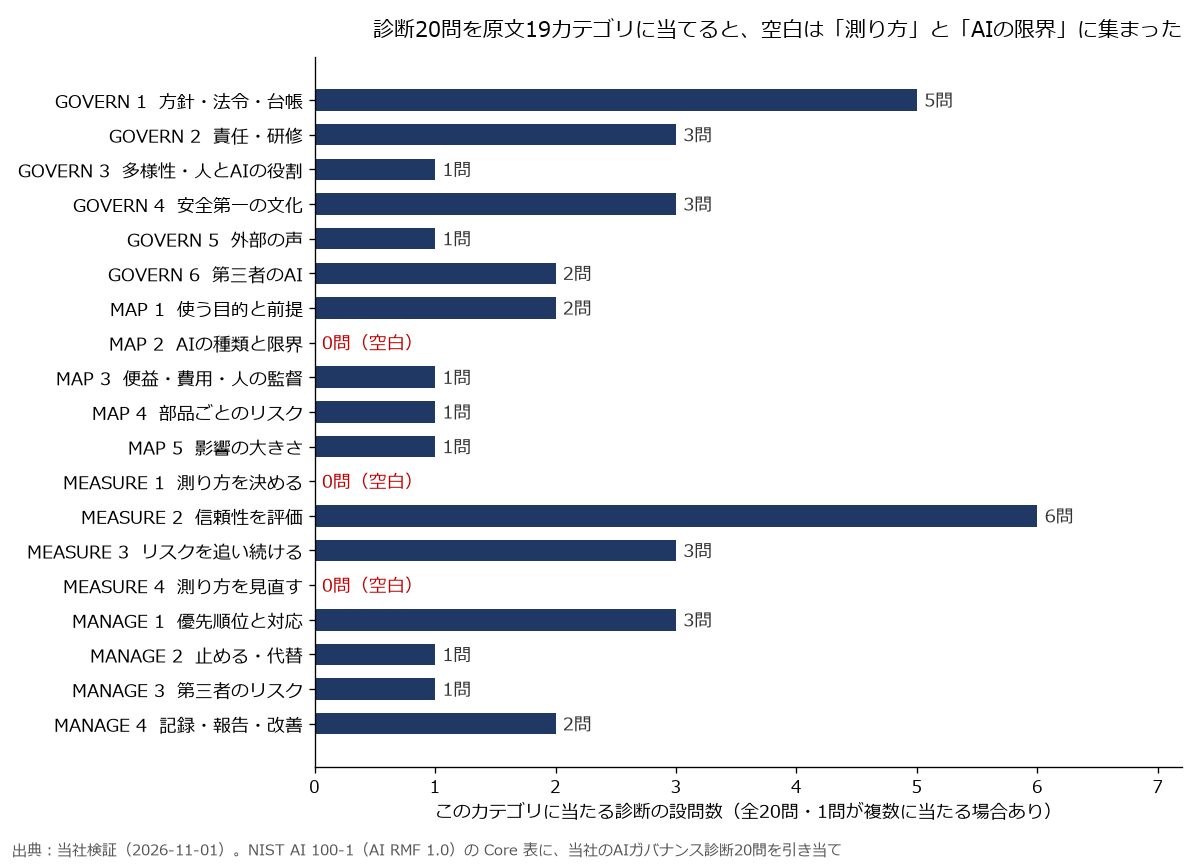
結論:当社の診断20問は、原文19カテゴリのうち16カテゴリ・72項目中30項目に当たりました。一方で、20問中9問は、診断上の区分と原文の主な該当機能が別でした。
当社のAIガバナンス診断は、研修の受講前に現在地を測る20問(各5段階)です。4機能に沿って「組織体制・ルール(GOVERN)」「リスクの可視化(MAP)」「技術的統制・保護(MEASURE)」「運用とインシデント対応(MANAGE)」に5問ずつ、答えやすさを優先して並べています。
この記事のために、20問を1問ずつ原文のサブカテゴリへ引き当て直しました(2026年11月1日・当社検証。判定は「主に該当する1項目+関係する項目」を人が行い、集計はスクリプトで実施)。
| 機能 | 原文の項目数 | 診断が当たった項目 | 当たった割合 |
|---|---|---|---|
| GOVERN | 19 | 14 | 74% |
| MAP | 18 | 5 | 28% |
| MEASURE | 22 | 6 | 27% |
| MANAGE | 13 | 5 | 38% |
| 合計 | 72 | 30 | 42% |
ずれは、次の3つの型に集約できました。
1. 「台帳」と「法令の確認」は、原文ではGOVERN
「AIツールの利用台帳」「シャドーAIの把握」「法令への適合確認」の3問は、診断ではMAP(可視化)に置いていました。原文ではAI台帳はGOVERN 1.6、法令の理解と管理はGOVERN 1.1です。台帳は一度作る作業ではなく、組織が持ち続ける仕組みとして扱われています。
2. 「技術的な対策」は、原文ではMANAGE
「学習に使わせない設定」「認証と権限管理」「プロンプトインジェクション対策」の3問は、診断ではMEASUREに置いていました。原文では、高リスクへの対応策を立てて実施するのはMANAGE 1.3で、MEASUREが求めるのは「セキュリティとレジリエンスを評価して記録する(2.7)」ことです。対策を入れることと、対策が効いているか測ることは、別の機能です。
3. 「苦情・問い合わせ窓口」は、原文ではMEASURE
利用者や取引先からの苦情に説明する体制は、原文ではMEASURE 3.3(問題を報告し、異議を申し立てる仕組みを評価指標に組み込む)に当たります。窓口は「受けて終わり」ではなく、寄せられた声を測定の材料にする位置づけです。
日本企業が空白にしやすいのはどこ?
結論:空白になったのは、MEASURE 1(測り方を決める)・MEASURE 4(測り方を見直す)・MAP 2(AIの種類と限界を書く)の3カテゴリでした。どれも「ルール」ではなく「物差し」の話です。
当社が研修で使っている一般的な生成AI利用規程のサンプル(目的と適用範囲/基本原則/入力ルール/出力の検証/著作権/体制と報告の6章)も、書かれているのは「入れてはいけない情報」「出力は人が確かめる」「困ったら誰に報告する」です。NISTでいえばGOVERNとMANAGEの一部で、「何を物差しに、効いているかを測るか」の章はありません。診断も同じ発想で作っていたため、同じ場所が抜けていました。
空白の3カテゴリを、生成AIを「使う側」の会社に引き直すと、次のようになります。
| 空白のカテゴリ | 原文の趣旨 | 利用企業での具体例 |
|---|---|---|
| MAP 2:AIの種類と限界 | AIが担う作業と手法、知識の限界、人がどう監督するかを文書化する | 「この社内チャットは2025年度までの規程しか知らない」「計算はさせない」を利用画面と手順書に書く |
| MEASURE 1:測り方を決める | 重大なリスクから順に、測る方法と指標を選ぶ。測る人は作った人と別にする | 議事録要約なら「月20件を抜き取り、事実誤りの件数を数える」。確認は導入担当以外が行う |
| MEASURE 4:測り方を見直す | その測り方が現場の実態に合っているか、利用者や業務の専門家の声で見直す | 抜き取り件数や「誤り」の定義が実態に合っているか、半年に1回、現場の担当者と見直す |
ここが空白のままだと、「ルールは守られているはずだが、AIの誤りが減っているかは誰も知らない」状態になります。誤答への具体的な打ち手は生成AIのハルシネーション対策、導入後の監視体制は生成AIの運用・保守の進め方で解説しています。
AI事業者ガイドラインとは、どう対応する?
結論:考え方は整合していますが、粒度が違います。国内の「何を大事にするか」はAI事業者ガイドライン、「組織でどう回すか」の項目立てはNIST AI RMFで補うと、抜けが減ります。
総務省・経済産業省の「AI事業者ガイドライン」(第1.0版2024年4月、以降改訂)は、事業者を開発者・提供者・利用者に分け、10の共通指針を示しています。NIST AI RMFの7つの特性と並べると、次のように対応します。
| AI事業者ガイドラインの共通指針 | NIST AI RMFで対応する箇所 |
|---|---|
| 安全性 | 安全性・妥当性と信頼性(MEASURE 2.5/2.6) |
| 公平性 | 有害な偏りが管理された公平性(MEASURE 2.11) |
| プライバシー保護 | プライバシーの強化(MEASURE 2.10) |
| セキュリティ確保 | セキュリティとレジリエンス(MEASURE 2.7) |
| 透明性・アカウンタビリティ | 説明責任と透明性・説明可能性(MEASURE 2.8/2.9、GOVERN 4.2) |
| 人間中心 | 人の監督(MAP 3.5)、人とAIの役割分担(GOVERN 3.2) |
| 教育・リテラシー | 研修(GOVERN 2.2) |
| 公正競争確保・イノベーション | 直接対応する項目はない(国内独自の色が強い指針) |
ガイドラインの利用者向け項目を自社の規程に当てはめる手順は、AI事業者ガイドラインとは?で別の照合結果とともに紹介しています。国際規格として認証を取りたい場合は、NISTではなくISO/IEC 42001(AIマネジメントシステム)が対象になります。
日本企業はどの順番で実装する?「72項目引き当て表」の5手順
結論:新しい規程を書き起こす前に、今ある規程・設定・台帳を72項目に当て、空白だけを埋めます。当社ではこの一覧を「72項目引き当て表」と呼んでいます。
- 対象と立場を決める(MAP 1)
全社の生成AI利用なのか、特定の業務システムなのか。自社は利用者か、顧客に提供する提供者か。ここで範囲を絞らないと72項目すべてが「該当」に見えます。 - 今あるものを72項目に当てる(GOVERN 1.4/1.6)
利用規程、管理画面の設定、ツール台帳、研修資料を1つずつ当て、○(満たす)・△(一部)・×(なし)と、根拠の文書名を書きます。規程の作り方は生成AI 社内利用規程の作り方、台帳とシャドーAIはシャドーAIとは?が参考になります。 - 空白を「置き場所」で埋める
台帳・法令・第三者のAIの方針はGOVERN、入力制限や権限などの対策はMANAGE 1.3、その効き目の評価はMEASURE 2、と置き場所をそろえます。技術面の対策は生成AIのセキュリティ対策やプロンプトインジェクションとは?で整理しています。 - 1用途1指標で測り始める(MEASURE 1/3/4)
最初から全項目を測る必要はありません。リスクの大きい用途を1つ選び、「何を・何件・誰が」測るかを決めます。半年後に、その物差しが実態に合っていたかを見直します。 - 止める・知らせる・やめるを決める(MANAGE 2.4/4.3、GOVERN 1.7)
想定外の動きをしたAIを止める権限者(いわゆるキルスイッチ)、関係者への報告ルート、使わなくなったAIを安全に廃止する手順まで決めて、引き当て表を年1回更新します。
時間がかかるのは手順4です。何を誤りと数えるかは、現場の業務を知る人が加わらないと決められません。AIガバナンス全体の考え方はAIガバナンスとは?、リスクの種類は生成AIのリスク一覧もあわせてご覧ください。
よくある質問(FAQ)
Q. NIST AI RMFは日本企業に義務がありますか?
A. ありません。米国でも任意の枠組みです。ただし取引先や海外の顧客にAIの管理体制を説明するとき、共通言語として参照されることが増えています。
Q. NIST AI RMFの72項目はすべて満たす必要がありますか?
A. 必要ありません。原文自身が、組織の規模やリスクに応じて選んで使うことを前提にしています。当てはまらない項目は「対象外」とその理由を書いておけば、説明責任は果たせます。
Q. NIST AI RMFとAI事業者ガイドラインは、どちらを使えばよいですか?
A. 両方です。国内で求められる考え方はAI事業者ガイドラインで確認し、組織で回すための項目立てはNIST AI RMFの72項目で補う使い分けが現実的です。
Q. 生成AIを使うだけの会社でも、NIST AI RMFは役に立ちますか?
A. 役に立ちます。72項目には「第三者のAIを使うときの方針(GOVERN 6)」や「第三者のリスクの監視(MANAGE 3)」があり、外部の生成AIサービスを使う会社にもそのまま当てはまります。生成AI特有の論点は Generative AI Profile(NIST AI 600-1)で補えます。
Q. NIST AI RMFは改訂されますか?
A. 2025年7月の米国AI行動計画を受けて、NISTが改訂作業中と案内しています。当社が確認した2026年10月時点では改訂後の本文は未公表のため、現行の1.0で準備を進め、公表後に引き当て表を更新するのが現実的です。
まとめ|NIST AI RMFは「4機能の名前」ではなく「72項目の番号」で使う
- NIST AI RMFとは、AIのリスクを4機能・19カテゴリ・72項目で管理する、米国NISTの任意の枠組み(2023年1月公開)。
- 誤解が多いのはMEASURE。原文では対策を打つ機能ではなく、測って記録する機能で、項目数が最も多い。
- 当社の診断20問を原文に当て直すと、72項目中30項目に当たり、20問中9問は区分がずれていた。空白は「測り方を決める・見直す」と「AIの限界を書く」に集まった。
- 実装は、新しい規程を書く前に、今ある規程・設定・台帳を72項目に当てるところから。空白を置き場所どおりに埋め、1用途1指標で測り始める。
自社の規程や設定がNIST AI RMFのどこまでを満たしているか、空白をどこから埋めるかを一緒に整理したい場合は、無料相談からお気軽にご連絡ください。
出典
- NIST「Artificial Intelligence Risk Management Framework (AI RMF 1.0)」NIST AI 100-1(2023年1月)
- NIST AI Resource Center「AI RMF Core」「AI RMF Playbook」
- NIST「Generative Artificial Intelligence Profile」NIST AI 600-1(2024年7月)
- 経済産業省「AI事業者ガイドライン」(総務省・経済産業省)
- 当社検証:AIガバナンス診断20問のNIST AI RMF 72項目への引き当て(2026年11月1日。引き当ては人が判定し、集計・図はスクリプトで作成)