「生成AIを全社導入したいが、どこまで許してよいか決められない」「情報システム部門がツールの審査はしたが、現場の使い方までは見ていない」——AIガバナンスの相談で、いちばん多いのがこの状態です。ツールの安全性を確認しただけで、そのツールで何をするかは誰も評価していません。
AIリスクアセスメントは、ツール単位でなく用途ごとに影響度×発生可能性で採点し、水準別に承認条件を決める作業です。
同じ生成AIでも、社内文書の要約と、顧客への自動回答とでは、起きうる事故の大きさがまったく違います。本記事では、想定ユースケース10件を当社の「6項目評価シート」で採点した自社検証の結果をもとに、評価シートの項目、採点の基準、承認条件の決め方、進め方の手順を整理します。
この記事の監修:大槻 伸夫(キュリオシティ株式会社 代表取締役CEO)。業務改善・PMI・生成AI導入の現場支援に携わり、企業向けAIガバナンス研修と「AIガバナンス診断(20問)」の設計に関与。「現場主義 × AI」で、ルールづくりから現場への定着までを支援。
AIリスクアセスメントとは?何を決めるための作業か
結論: AIリスクアセスメントは「使ってよいか」の二択を決める作業ではありません。用途ごとにリスクの大きさを見積もり、どんな条件なら使ってよいかを決める作業です。
生成AIのリスクには、情報漏えい・誤情報(ハルシネーション)・著作権・個人情報・不公平な判断などがあります(全体像は「生成AIのリスク一覧」)。リスクアセスメントは、この一覧を自社の個々の用途に当てはめて、どれがどの程度効いてくるかを見積もる工程です。
公的な枠組みも、評価の単位を「用途」に置いています。
| 拠り所 | 何を求めているか | 本記事の評価シートとの関係 |
|---|---|---|
| AI事業者ガイドライン(総務省・経済産業省、第1.2版・2026年3月) | 本編・別添を通じて「リスクベースアプローチ」。別添7のチェックリスト・ワークシートは自社に必要な項目を選んで独自に作ることを想定 | 6項目はワークシートを自社用に絞った形 |
| NIST AI RMF 1.0(MAP機能) | MAP 1.1で使う目的と前提を文書化、MAP 5.1で影響の発生可能性と大きさを特定・記録 | 影響度×発生可能性の2軸はMAP 5.1に対応 |
| 社内のAI利用規程 | 入力禁止情報・利用可能ツールを定める | 規程は「全社一律」、評価シートは「用途ごと」の判断を担う |
AI事業者ガイドラインの別添は、実際のAIサービスは「目的・活用技術・データ・利用環境等によって多様なユースケースが想定され」ると述べ、ワークシートの項目は「必ずしも全て採用する必要はなく、自社に必要な項目を判断」するよう求めています。つまり、ひな形をそのまま埋めるのではなく、自社の用途を評価できる形に絞ることが前提です。ガイドライン全体の要点は「AI事業者ガイドラインとは?」で解説しています。NIST AI RMFの4つの機能(GOVERN・MAP・MEASURE・MANAGE)の全体像は、別記事「NIST AI RMFとは」で扱います。
なぜ「ツール単位」の評価では足りない?【自社検証】
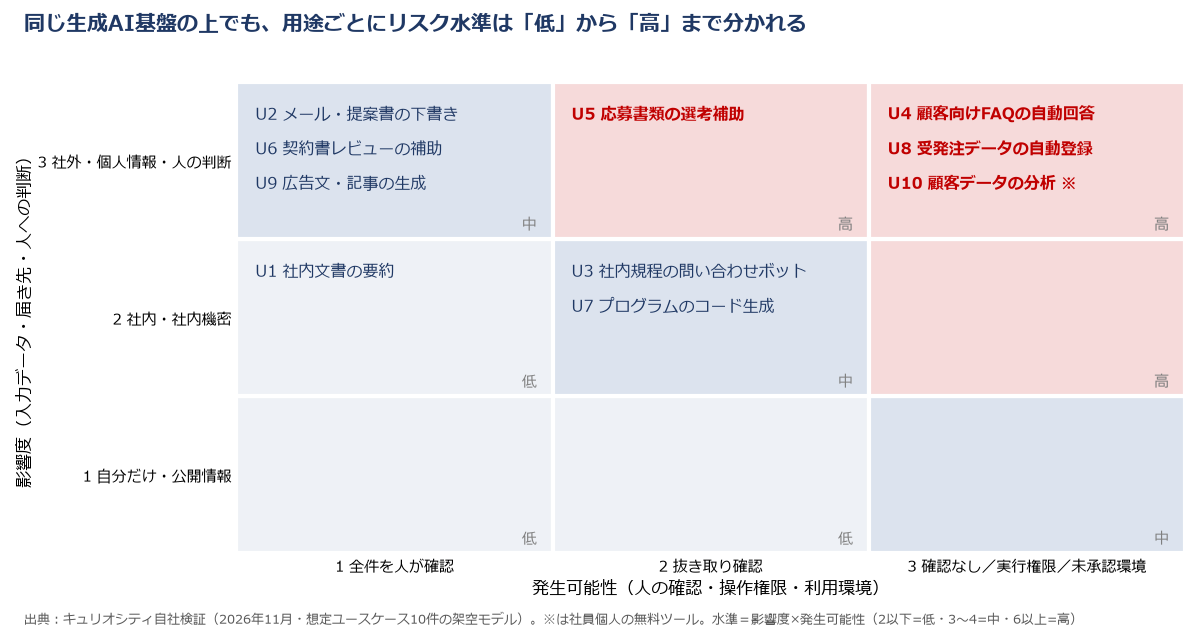
結論: 同じ生成AI基盤の上で動く9用途を採点すると、水準は「低」1件・「中」5件・「高」3件に分かれました。代表的な用途(要約)でツールを一括承認すると、残り8用途すべてを低く見積もり、そのうち3件は「高」でした。
この記事のために、架空の中堅企業(全社で1つの生成AI基盤を契約)を想定し、よくある10用途を後述の6項目評価シートで採点しました。採点値(各項目1〜3)は当社が判定し、水準の算出と集計はスクリプトで機械的に行っています。
| 用途 | 影響度 | 発生可能性 | 水準 | 水準を決めた項目 |
|---|---|---|---|---|
| U1 社内文書の要約 | 2 | 1 | 低 | 入力データ(社内機密) |
| U2 メール・提案書の下書き | 3 | 1 | 中 | 出力の届き先(社外) |
| U3 社内規程の問い合わせボット | 2 | 2 | 中 | 入力データ(社内機密)・届き先(社内全体)・人の確認(抜き取り) |
| U4 顧客向けFAQの自動回答 | 3 | 3 | 高 | 届き先(社外)・人の確認(なし) |
| U5 応募書類の選考補助 | 3 | 2 | 高 | 入力データ(個人情報)・人への判断・人の確認(抜き取り) |
| U6 契約書レビューの補助 | 3 | 1 | 中 | 入力データ(取引先の機密) |
| U7 プログラムのコード生成 | 2 | 2 | 中 | 入力データ(社内機密)・届き先(社内システム)・人の確認(抜き取り) |
| U8 受発注データの自動登録 | 3 | 3 | 高 | 入力データ(取引先情報)・届き先(取引先)・操作権限(書き込み) |
| U9 広告文・記事の生成 | 3 | 1 | 中 | 出力の届き先(社外公開) |
| U10 顧客データの分析(社員個人の無料ツール) | 3 | 3 | 高 | 入力データ(顧客情報)・利用環境(未承認) |
※水準=影響度×発生可能性(2以下=低、3〜4=中、6以上=高)。出典:当社自社検証(2026年11月1日、想定モデル)。
検証から読み取れることは3つです。
- ツールの審査は、用途の審査の代わりにならない。 U1〜U9は同じ基盤ですが、顧客への自動回答(U4)、応募書類の選考補助(U5)、受発注の自動登録(U8)は「高」です。ツールの契約条件(学習に使われない設定など)を確認しても、これらの事故は防げません。
- 水準を決めるのは「入力」と同じだけ「出口」。 「中」「高」の9件で、水準を決めた項目を数えると、①入力データ6件・②出力の届き先6件・④人の確認4件でした。入力と同じ回数だけ、出力がどこへ届くかが水準を押し上げています。
- 未承認ツールの用途(U10)は台帳に載らない。 評価シートは台帳に載った用途しか評価できません。社員個人の無料ツールの利用を見つける仕組みは「シャドーAIとは?」で解説しています。
なお、これは架空の想定モデルで、採点には当社の判断が入っています。実際の水準は、各社の業務・データ・確認体制で変わります。伝えたいのは個々の点数ではなく、同じツールの上で水準がここまで割れるという構造です。
入力データの可否だけで判定すると、どこがずれる?
結論: 「入力してよいデータか」だけで水準を決めると、10件中4件がずれました。低く見積もった2件は、どちらも出力が社外へ出る用途です。
多くの社内規程は「機密情報・個人情報を入力しない」という入力側のルールから作られます。入力データの区分(公開=低/社内機密=中/個人情報・顧客機密=高)だけで水準を決めた場合と、6項目で採点した場合を比べました。
| ずれの向き | 件数 | 用途 | 何が見落とされたか |
|---|---|---|---|
| 低く見積もる | 2件 | U4 顧客向けFAQの自動回答(低←高)、U9 広告文・記事の生成(低←中) | 入力は公開情報でも、誤った回答や権利侵害の表現がそのまま社外に出る |
| 高く見積もる | 2件 | U1 社内文書の要約(中←低)、U6 契約書レビューの補助(高←中) | 機密を扱っても、契約で守られた環境で、本人や法務が全件確認する |
| 一致 | 6件 | 残り | — |
入力ルールは情報漏えいには効きますが、誤情報・著作権・不公平な判断は「出口」で起きます。 逆に、機密を扱う用途を一律に「高」にすると、契約書レビューのように効果の大きい用途まで止めてしまいます。入力の線引きは「生成AIと個人情報保護」「生成AI 社内利用規程の作り方」で整理していますが、リスクアセスメントでは入口・出口・確認の3つを合わせて見る必要があります。
評価シートには何を書く?6項目と採点基準
結論: 評価シートは、影響度を決める3項目と、発生可能性を決める3項目の計6項目で足ります。各項目を1〜3で採点し、最も重い項目でその軸の点数を決めるのが当社の「6項目評価シート」の方式です。
| 軸 | 項目 | 1 | 2 | 3 |
|---|---|---|---|---|
| 影響度 | ①入力データ | 公開情報のみ | 社内機密 | 個人情報・顧客や取引先の機密 |
| 影響度 | ②出力の届き先 | 本人だけが見る | 社内で共有・社内システム | 顧客・取引先・一般に出る |
| 影響度 | ③人への判断 | 人の評価・選別に使わない | 判断の参考資料にする | 採用・与信・評価などの判断に使う |
| 発生可能性 | ④人の確認 | 全件を人が確認してから使う | 抜き取りで確認 | 確認せずに使う・自動で出る |
| 発生可能性 | ⑤AIの操作権限 | 読む・答えるだけ | 下書きを作り、人が送る・登録する | システムへの書き込み・送信を自分で行う |
| 発生可能性 | ⑥利用環境 | 契約で学習利用なしを確認した環境 | 承認済みの外部サービス(条件付き) | 未承認・個人契約のツール |
採点のルールは次の3つです。
- 影響度=①〜③の最大値。平均にしないのは、1つでも重い項目があれば事故の大きさはそれで決まるからです。
- 発生可能性=④を基本に、⑤が3(実行権限)または⑥が3(未承認環境)なら3に引き上げる。 AIが自分で書き込む用途は、人が確認する前に事故が起きます。
- 水準=影響度×発生可能性。2以下=低、3〜4=中、6以上=高。
よく挙げられるリスクの種類は、6項目のどこで拾うかが決まっています。
| リスクの種類 | 主に拾う項目 |
|---|---|
| 情報漏えい | ①入力データ・⑥利用環境 |
| 誤情報(ハルシネーション) | ②出力の届き先・④人の確認 |
| 著作権・権利侵害 | ②出力の届き先(社外公開か) |
| 不公平な判断・差別 | ③人への判断 |
| AIの誤操作・不正な指示の実行 | ⑤AIの操作権限 |
| 説明できない | 評価シートの「理由」欄と、「高」の承認条件(ログ・問い合わせ対応) |
評価シートには点数だけでなく、「なぜその点数にしたか」を1行で残します。 半年後に見直すとき、点数の根拠がないと前提が変わったかどうか判断できないためです。シートに置く欄は次のとおりです。
- 用途名・担当部署・業務の中での位置(どの作業の、どこにAIを使うか)
- 使うAI(サービス名・契約形態)
- 6項目の点数と、それぞれの理由(1行)
- 影響度・発生可能性・水準(自動計算)
- 承認条件(次の章)と、見直しのきっかけ
水準が決まったら何をする?承認条件の決め方
結論: 水準は「止めるかどうか」ではなく、承認の通し方と、つける条件を変えるために使います。「高」でも、条件を満たせば使えるようにするのが現実的です。
| 水準 | 承認の通し方 | 標準でつける条件 | 見直しの間隔 |
|---|---|---|---|
| 低 | 部署長の確認+台帳への登録のみ | 利用規程の遵守 | 年1回(台帳の棚卸しと同時) |
| 中 | AI推進担当の条件付き承認 | 採点で2〜3がついた項目に対応する対策(例:社外に出る前の人の確認、出典の表示、抜き取り確認の頻度) | 半年ごと |
| 高 | 責任者を含む会議での個別審査+限定した試行 | 中の条件に加え、ログの保存、停止の手順と判断者、精度の測り方、問い合わせへの説明の担当 | 3か月ごと(試行後は半年) |
「高」の条件は、採点で3がついた項目を2に下げる対策として考えると漏れがありません。たとえば顧客向けFAQの自動回答(U4)なら、④人の確認を3→2にするために「回答できない質問は担当者に回す」「回答に根拠のページを示す」を入れ、誤回答の率を月次で測ります。受発注の自動登録(U8)なら、⑤操作権限を3→2にするために「登録は下書きにとどめ、人が確定する」設計に変えます。AIエージェントの権限の考え方は「AIエージェントの業務活用」、誤回答の減らし方は「生成AIのハルシネーション対策」、外部からの悪意ある入力への備えは「プロンプトインジェクションとは?」を参照してください。
AIリスクアセスメントはどう進める?5つの手順
結論: 最初の1周は、用途の洗い出しから承認条件の決定まで4〜6週間が目安です。全用途を一度に精密に評価しようとせず、「高」になりそうな用途から順にシートを埋めます。
- 用途を洗い出す(1〜2週間):部署ごとに「どの業務で、どのAIを、何のために使っているか/使いたいか」を集めて台帳にします。未承認ツールの利用もこの段階で拾います。業務の洗い出し方は「業務棚卸しの手順」の考え方がそのまま使えます。
- 6項目で採点する(1週間):用途を出した部署の担当者が下書きし、AI推進担当と法務・情報システムが点数と理由を確認します。採点を1人で済ませないことが、ばらつきを抑えるコツです。
- 水準を出して並べる(数日):影響度×発生可能性で水準を自動計算し、「高」→「中」→「低」の順に並べます。
- 承認条件を決める(1〜2週間):前章の表を基準に、用途ごとの条件と責任者を決めます。「高」は限定した範囲で試行してから本番に移します。
- 見直しのきっかけを決める(継続):定期の見直しに加え、届き先が社外に広がった・自動化した・扱うデータが変わった・AIの契約先を変えたときは、その用途を採点し直します。点数が上がる変更は、ほぼこの4つです。
体制や方針づくりを含めたAIガバナンス全体の進め方は「AIガバナンスとは?」で解説しています。リスクアセスメントは、その中で「個々の用途を判断する」部分を担います。
全社のチェックリストと評価シートは何が違う?
結論: 当社のAIガバナンス診断20問を「どの単位で答える問いか」で仕分けると、組織で1回答える問いは8問、契約サービスごとが3問、ユースケースごとに答えが変わる問いが9問でした。全社チェックリストだけでは、約半分の問いに「用途による」としか答えられません。
当社が提供しているAIガバナンス診断(20問・5段階)は、組織としての成熟度を測るためのものです。この記事のために、20問を「回答の単位」で仕分けました(判定は当社)。
| 回答の単位 | 問数 | 該当する問い(要旨) |
|---|---|---|
| 組織で1回 | 8問 | 経営の方針、利用ガイドライン、責任部署、教育、利用ツールの台帳、シャドーAIの検知、法令適合の確認、事故時の報告手順 |
| 契約サービスごと | 3問 | 外部サービス導入時の確認、学習利用の防止、障害・規約変更時の代替 |
| ユースケースごと | 9問 | 入力可否の基準、悪影響の洗い出し、人による確認、認証と権限、不正な入力への対策、精度の測定、停止の仕組み、ログの保存、結果への問い合わせ対応 |
ユースケースごとの9問は、評価シートの6項目と承認条件にそのまま対応します。たとえば「人による確認」は④、「停止の仕組み」「ログの保存」は「高」の承認条件です。全社チェックリストで組織の土台を確認し、評価シートで用途ごとの答えを出す——この2段にすると、「方針はあるが現場の使い方は誰も見ていない」状態を避けられます。外部サービスごとの確認項目は「生成AIのセキュリティ対策」を参考にしてください。
よくある質問(FAQ)
Q. AIリスクアセスメントは、AIを導入する前と後のどちらで行いますか?
A. 両方です。導入前に用途ごとに採点して承認条件を決め、導入後は届き先の拡大・自動化・扱うデータの変更・契約先の変更があったときに採点し直します。定期の見直しは、水準が高い用途ほど短い間隔にします。
Q. 評価シートは誰が書けばよいですか?
A. 用途を使う部署の担当者が下書きし、AI推進担当・法務・情報システムが確認する分担が現実的です。業務の中身は現場しか知らず、法令や契約条件は管理部門しか判断できないため、1つの部署で完結させないことが大切です。
Q. 社員が個人で使っている無料の生成AIも評価の対象ですか?
A. 対象です。ただし評価シートは台帳に載った用途しか評価できないため、まずシャドーAIの把握と、公式に使える受け皿の用意が先です。当社の想定モデルでは、個人の無料ツールで顧客データを扱う用途は、他の項目が低くても「高」になりました。
Q. ChatGPTやCopilotのような汎用ツールは、ツールとして一度承認すれば十分ですか?
A. 十分ではありません。ツールの契約条件の確認は「契約サービスごと」の確認で、用途の評価の代わりにはなりません。当社の想定モデルでは、同じ基盤の上の9用途で水準が「低」から「高」まで分かれました。
Q. リスクが「高」と判定された用途は、使うのをやめるべきですか?
A. やめる前に、3がついた項目を2に下げる対策を検討します。社外への自動回答なら人への引き継ぎと根拠の表示、システムへの書き込みなら人の確定を挟む設計などです。それでも下げられない場合に、利用を見送ります。
まとめ|AIリスクアセスメントは「ツール」ではなく「用途」に点をつける
- AIリスクアセスメントは、用途ごとに影響度×発生可能性で採点し、水準別に承認条件を決める作業。AI事業者ガイドラインもNIST AI RMFも、評価の単位を用途に置いている。
- 当社の想定モデルでは、同じ生成AI基盤の9用途が低1・中5・高3に割れた。ツールを代表用途で一括承認すると8用途を低く見積もり、うち3件は「高」だった。
- 入力データの可否だけで決めると10件中4件がずれ、低く見積もった2件はどちらも社外に出る用途だった。入口・出口・確認の3つを合わせて見る。
- 評価シートは6項目(入力データ・届き先・人への判断/人の確認・操作権限・利用環境)で足りる。「高」は止めるのではなく、3がついた項目を2に下げる条件をつけて通す。
自社のAIの使い方を用途ごとに洗い出し、どこに条件をつけるべきかを一緒に整理したい場合は、無料相談からお気軽にご連絡ください。
出典
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)別添(付属資料)」(2026年3月31日)。別添の構成、別添7チェックリスト・ワークシートの位置づけ
- 総務省「AI事業者ガイドライン 掲載ページ」
- NIST「Artificial Intelligence Risk Management Framework (AI RMF 1.0)」NIST AI 100-1(2023年1月)。MAP 1.1/MAP 5.1
- 当社検証:想定ユースケース10件の6項目評価シートによる採点、およびAIガバナンス診断20問の回答単位の仕分け(2026年11月1日。採点・仕分けは当社が判定し、水準の算出・集計・図はスクリプトで作成。架空の想定モデルであり、特定企業の実績ではありません)