「取引先から、AIの管理体制を説明してほしいと言われた」「ISMSはあるので、その延長でISO 42001も取れるのでは」——生成AIを業務に入れた企業から、こうした相談が増えています。
ISO/IEC 42001は、AIを開発・提供・利用する組織がリスクと影響を管理する仕組みの国際規格で、認証も取れます。
ISMS(ISO/IEC 27001)と同じ章立てで作られているため、方針・内部監査・マネジメントレビューといった「仕組みの箱」はISMSから流用できます。ただし当社が附属書Aの38管理策をISMSの管理策と1つずつ照合したところ、ISMSに相当するものが無く、新しく作る必要がある管理策が14ありました。中身は「AIが人や社会に与える影響の評価」「学習・参照データの来歴」「AIを何のために使うかの定義」の3系統です。
本記事では、ISO/IEC 42001の基本と国内の認証取得状況を押さえたうえで、この照合結果をもとに「ISMSを持つ会社が何を新しく準備すればよいか」を整理します。
この記事の監修:大槻 伸夫(キュリオシティ株式会社 代表取締役CEO)。業務改善・PMI・生成AI導入の現場支援に携わり、企業向けAIガバナンス研修「AIガバナンス大学」を運営。「現場主義 × AI」で、AI活用のルールづくりから仕組みの定着までを支援。
ISO/IEC 42001とは?いつ、誰のために作られた規格か
結論:2023年12月に発行された、AIのためのマネジメントシステム(AIMS)の国際規格です。AIを作る会社だけでなく、使う会社も対象です。 日本ではJIS Q 42001:2025として国内規格になり、2025年から認定を受けた認証機関による審査の仕組みも動き出しています。
AIMS(AI Management System)とは、AIの使い方を個人の判断に任せず、方針を決め、リスクと影響を評価し、運用を記録し、監査して改善するという組織の仕組みのことです。AIそのものの性能を保証する規格ではない点に注意してください。
| 項目 | 内容 |
|---|---|
| 正式名称 | ISO/IEC 42001:2023(情報技術—人工知能—マネジメントシステム) |
| 発行 | 2023年12月18日(国際規格)/JIS Q 42001:2025 は2025年8月発行 |
| 対象 | AIシステムを開発・提供・利用する組織(業種・規模を問わない) |
| 構成 | 本文(4〜10章:組織の状況・リーダーシップ・計画・支援・運用・評価・改善)+附属書A(9分野・10の管理目的・38の管理策)+附属書B(実施の手引き)・C(AIに関する目的とリスク源)・D(分野別の利用) |
| 認証 | 可能。国内ではISMS-AC(情報マネジメントシステム認定センター)が2025年7月8日に認定を開始 |
| 審査機関の基準 | ISO/IEC 42006:2025(2025年7月7日発行、AIMSを審査する機関への要求事項) |
規格本文は「〜しなければならない」という要求事項で、認証ではすべて満たす必要があります。附属書Aの38管理策は「対策の候補一覧」で、自社に必要なものを選び、採らないものは理由を書きます。この選択を一覧にしたものが適用宣言書(SoA)です。
AIガバナンスそのものの考え方は「AIガバナンスとは?企業が生成AIを安全に使うための管理の仕組み」で解説しています。ISO/IEC 42001は、そのAIガバナンスを「第三者に審査してもらえる形」にした規格と考えると位置づけがつかめます。
日本で認証を取っている会社はどのくらい?
結論:2026年10月時点で、ISMS-AC認定下のAIMS認証取得組織は14件です。ISMSの8千件超と比べると、まだ始まったばかりの段階です。
| 指標 | 数値 | 出典・時点 |
|---|---|---|
| AIMS認証を審査できる認定機関 | 初認定は2機関(SGSジャパン、テュフ ラインランド ジャパン) | ISMS-AC、2026年1月14日 |
| AIMS認証取得組織(公表分) | 14件 | ISMS-AC 取得組織検索、2026年10月21日更新 |
| (参考)ISMS認証取得組織 | 8,470件 | ISMS-AC、2025年度末 |
ISMS-AC認定下の国内第1号は、2026年1月15日付で登録された企業です。認証の取得状況を追っているnoteの記事(2026年10月9日投稿)では、公表されている取得組織はAIの開発・提供側の企業が中心で、「使うだけ」の企業は見当たらないと指摘されています。
取得にかかる期間について、認証機関の日本品質保証機構(JQA)はFAQで「おおむね1年間」、準備体制によっては半年程度での取得も可能としています。また同FAQでは、ISO/IEC 42001は単独での認証取得が可能で、他規格との複合審査は行わないと回答しています。ISMSとまとめて審査できるかどうかは認証機関によって扱いが違うため、早い段階で確認しておくべき点です。
規格本文で、ISMSにない要求はどこ?
結論:章立ては同じでも、「自社のAIにおける役割の決定」「AIリスクの評価」「AIシステム影響評価」の3点はAI固有の要求です。特に影響評価は本文の要求なので、適用除外できません。
ISO/IEC 42001は、ISO 9001やISO/IEC 27001と共通の章構成(調和構造)で書かれています。そのため、方針・目的・文書管理・内部監査・マネジメントレビュー・是正処置などは、ISMSの運用をそのまま広げられます。AI固有の要求は主に次の箇所です。
| 箇所 | AI固有の要求 | ISMSとの違い |
|---|---|---|
| 4章 組織の状況 | 自社がAIの開発者・提供者・利用者などのどの役割を担うかを決める | ISMSには役割を決める要求がない |
| 6.1.2〜6.1.3 | AIリスクの評価と対応、適用宣言書の作成 | 守る対象が「情報資産」から「AIシステムとその利用」に変わる |
| 6.1.4/8.4 | AIシステム影響評価(個人・集団・社会への影響) | ISMSは組織にとってのリスクを見る。影響評価はAIの相手側への影響を見る |
ISMSのリスク評価は「機密性・完全性・可用性が損なわれたら会社がどう困るか」を問います。AIシステム影響評価は「このAIの判断や出力で、顧客・従業員・社会の誰がどう困るか」を問います。同じ「リスク」という言葉でも、視点が逆向きです。ここを取り違えて、ISMSのリスク台帳にAIの行を足すだけで済ませようとすると、影響評価が抜けたままになります。
ISMSを持つ会社は、38管理策のどこまで流用できる?【自社検証】
結論:当社が照合したところ、38管理策のうち、ISMSをほぼそのまま流用できるのは3、ISMSの管理策を広げて対応するのが21、新しく作る必要があるのが14でした。 新規の14は「影響評価」「データ」「利用の目的」に集中しています。
検証の方法
この記事のために、ISO/IEC 42001:2023 附属書Aの38管理策を、ISO/IEC 27001:2022 附属書Aの93管理策と1策ずつ突き合わせ、次の3つに仕分けました。本記事ではこの仕分けを「流用・拡張・新規の3仕分け」と呼びます。
- 流用:ISMSの既存の仕組み・文書がほぼそのまま使える(例:A.6.2.8 イベントログの記録 → 27001の8.15 ログ取得)
- 拡張:ISMSに対応する管理策はあるが、AI固有の観点を足す必要がある(例:A.4.3 データ資源 → 27001の5.9 資産目録に、学習・参照データの区別を足す)
- 新規:ISMSに相当する管理策がない
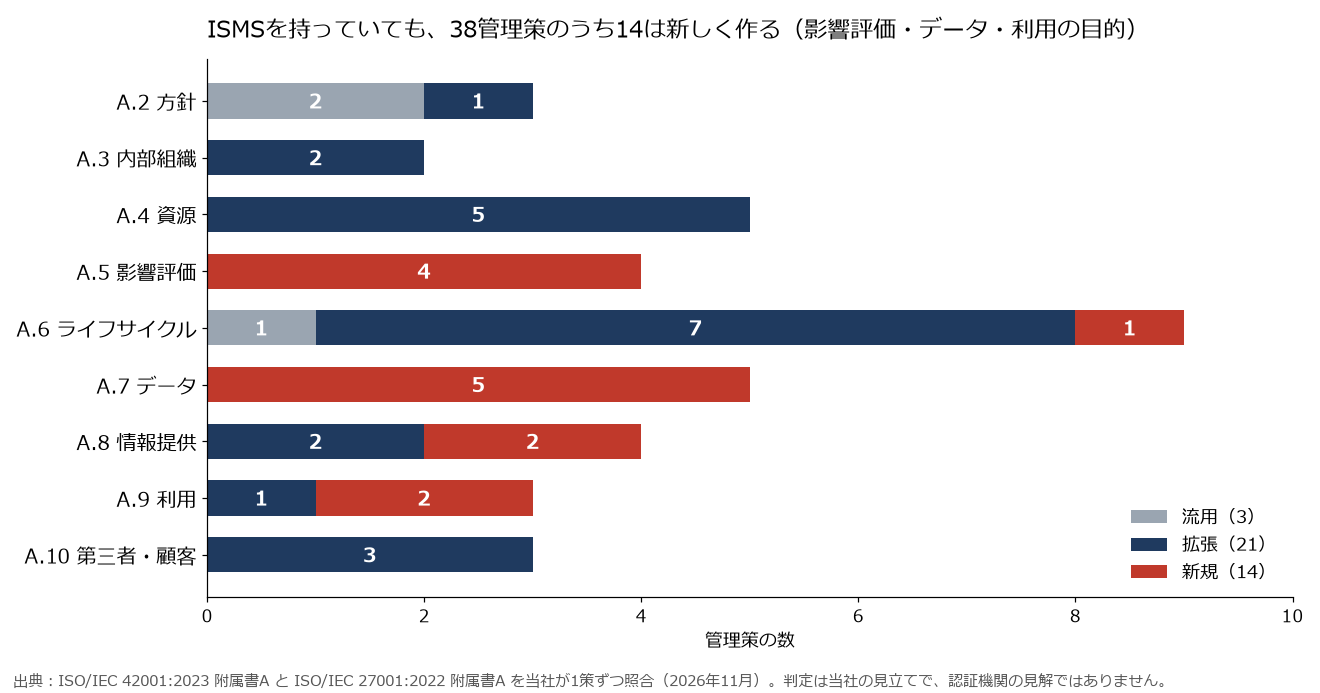
新しく作る14の管理策
| 分野 | 新規の管理策 | 何を用意するか(例) |
|---|---|---|
| A.5 影響評価(4) | 影響評価のプロセス/文書化/個人・集団への影響/社会への影響 | AIごとの影響評価シート、評価のやり直し条件 |
| A.6 ライフサイクル(1) | 責任ある開発の目的 | 公平性・説明可能性などの開発目標 |
| A.7 データ(5) | 開発・改善のためのデータ/取得/品質/来歴/準備 | データの出どころ・権利・加工履歴を残す台帳 |
| A.8 情報提供(2) | 利用者向けの文書と情報/外部への報告 | AIの限界と使い方を利用者に伝える説明書 |
| A.9 利用(2) | 責任ある利用の目的/意図した利用 | 「このAIは何に使い、何に使わないか」の定義 |
照合してわかった3つのこと
- 「箱」は流用できるが、「中身」はほぼ作り直し。 流用できたのは方針の整合・方針のレビュー・ログの3つだけで、残り35は何らかの追加作業が要りました。ISMSがあれば期間は縮みますが、「ISMSの延長で終わる」わけではありません。
- 拡張の21は、既存文書に列や項目を足す作業が中心。 資産目録にAIの行と「学習データか参照データか」の列を足す、インシデント手順の報告対象に「差別的な出力」「誤った判断の連鎖」を加える、といった作業です。
- 新規の14は、ISMSの担当者だけでは書けない。 影響評価や意図した利用は、AIを実際に使う業務部門や顧客接点の担当者が書かないと中身が埋まりません。情報システム部門だけで進めると、ここで止まります。
この仕分けは当社の判定で、認証機関の見解ではありません。特に「拡張」と「新規」の境目は、組織のISMSの作り込み具合によって変わります。実際の審査範囲は、認証機関と協議して決めてください。
AIを「使うだけ」の会社にも関係ある?
結論:関係あります。規格は「利用する組織」も対象にしており、自社開発をしない会社でも、38管理策のうち約30は検討の対象に残ります。
生成AIのサービスを契約して社内で使うだけの会社なら、AIの設計・開発・学習データの準備に関わる管理策は、適用宣言書で理由を書いて除外を検討できます。当社の見立てでは、除外を検討しやすいのは次の8つです。
- A.6.1.2 責任ある開発の目的/A.6.1.3 設計・開発のプロセス/A.6.2.2 要求事項と仕様/A.6.2.3 設計・開発の文書化/A.6.2.4 検証と妥当性確認/A.6.2.7 技術文書
- A.7.2 開発・改善のためのデータ/A.7.6 データの準備
それでも残る30のうち、新規は11あります。とくに影響評価(A.5の4つ)と、利用の目的・意図した利用(A.9.3・A.9.4)は、使うだけの会社でも外しにくい部分です。影響評価は規格本文(6.1.4)の要求でもあるため、附属書Aの除外とは別に必ず実施します。
注意したいのは、社内文書を読み込ませて回答させる仕組み(RAG)を自社で組んでいる場合です。この時点で「使うだけ」ではなく、データの取得・品質・来歴(A.7)や検証(A.6.2.4)が関わってきます。当社自身も、社内では生成AIを法人プランで利用しつつ、顧客向けにはAIを組み込んだ業務の仕組みを作る「利用者」と「提供者」の両方の立場にあります。役割を決める4章の作業は、こうした自社の立場の棚卸しから始まります。社内でどのAIが使われているかが見えていない場合は、先に「シャドーAIとは?社員の無断利用を防ぐ検知と社内ルールの作り方」の手順で利用実態を把握してください。
NIST AI RMFやAI事業者ガイドラインとは、どう使い分ける?
結論:ISO/IEC 42001は「認証を取れる仕組み」、NIST AI RMFは「リスク管理の考え方の手引き」、AI事業者ガイドラインは「日本の行動指針」です。中身は重なるため、1つの社内ルールで3つに対応させるのが効率的です。
| ISO/IEC 42001 | NIST AI RMF | AI事業者ガイドライン | |
|---|---|---|---|
| 発行元 | ISO/IEC(国際標準) | 米国立標準技術研究所 | 総務省・経済産業省 |
| 性格 | 要求事項(認証基準) | 任意の手引き | 任意の指針 |
| 第三者認証 | あり | なし | なし |
| 向いている使い方 | 取引先・顧客への対外的な証明 | リスクの洗い出しと測り方の参考 | 国内の行政・業界の期待に沿う |
国内の指針の要点は「AI事業者ガイドラインとは?企業が押さえる要点と社内対応の進め方」にまとめています。認証が必要ないなら、まずガイドラインに沿った社内ルールを整え、取引先から証明を求められた時点でISO/IEC 42001に進む、という順番でも遅くはありません。
認証取得の準備は何から?「新規14から逆算する」5ステップ
結論:ISMSのある会社は、流用できる部分から手を付けるのではなく、時間のかかる新規14を最初に着手します。 新規の管理策は業務部門を巻き込む必要があり、ここが全体の期間を決めるからです。
- 適用範囲と自社の役割を決める:どの部門・どのAIを対象にするか、自社が開発者・提供者・利用者のどれに当たるかを決め、AIの一覧(AI台帳)を作ります。
- ISMS文書を流用・拡張・新規に仕分ける:本記事の3仕分けを自社のISMS文書に当て、作業量を見積もります。
- 新規14(使うだけなら11)を先に作る:影響評価シート、データの来歴台帳、「何に使い、何に使わないか」の定義を、業務部門と一緒に作ります。利用ルールの土台は「生成AI 社内利用規程の作り方|テンプレと盛り込むべき項目」が参考になります。
- 運用して記録を残す:審査では「文書があるか」より「運用の記録があるか」が見られます。影響評価の実施記録、教育記録、インシデントの記録を数か月分ためます。
- 内部監査とマネジメントレビューを回し、認証機関を選ぶ:JQAは登録審査の4か月前までの契約を推奨しています。ISMSとの審査の進め方も、この段階で認証機関に確認します。
体制づくり(推進責任者と業務部門の役割分担)については、「AIガバナンス体制の作り方」をテーマにした記事を準備中です。
よくある質問(FAQ)
Q. ISO 42001とISO 27001(ISMS)の違いは何ですか?
A. ISMSは情報資産の機密性・完全性・可用性を守る仕組みで、ISO 42001はAIのリスクと、AIが人や社会に与える影響を管理する仕組みです。章立ては共通ですが、AIシステム影響評価やデータの来歴など、ISMSにない要求があります。
Q. ISO 42001の認証取得にはどのくらいの期間がかかりますか?
A. 認証機関のJQAはおおむね1年、準備体制によっては半年程度としています。ISMSがあると仕組みの部分は流用できますが、影響評価など新しく作る部分は残ります。
Q. AIを開発していない会社でもISO 42001の認証は取れますか?
A. 取れます。規格の対象はAIを開発・提供・利用する組織で、使うだけの会社も含まれます。開発に関わる管理策は理由を付けて除外を検討できますが、影響評価は除外できません。
Q. ISO 42001の認証を取っている日本企業は何社ありますか?
A. ISMS-ACの取得組織検索では、2026年10月21日更新時点で14件が公表されています。ISMSの8,470件(2025年度末)と比べると、まだ少数です。
Q. ISO 42001の規格はどこで入手できますか?
A. 日本規格協会(JSA)のWebdeskでISO/IEC 42001やJIS Q 42001を購入できます。附属書Aの管理策の全文は規格本体で確認してください。
まとめ|ISMSの延長で作れるのは「箱」まで。中身は影響評価・データ・利用の目的から作る
- ISO/IEC 42001は、AIを開発・提供・利用する組織のためのマネジメントシステム規格で、第三者認証を取得できる
- 国内の認証取得は14件(2026年10月)と始まったばかり。取引先への説明手段として先に動く余地がある
- ISMSと照合すると、38管理策は流用3・拡張21・新規14。新規は影響評価・データ・利用の目的に集中する
- 使うだけの会社でも約30は検討対象に残り、影響評価は本文の要求なので外せない
- 準備は新規14から逆算し、業務部門を最初から巻き込む
AIのリスク全体を先に整理したい場合は「生成AIのリスク一覧|情報漏えい・誤情報・著作権など企業が備える論点」もあわせてご覧ください。
💬 無料相談
「自社のISMS文書のどこを流用でき、何を新しく作るべきか」「使うだけの会社として、どこまでを適用範囲にすべきか」など、ISO/IEC 42001の準備に関するご相談を受け付けています。業務の現場に入り込んで、AIの利用実態の棚卸しから社内ルール・影響評価の仕組みづくりまでを支援します。
👉 無料相談はこちら
出典
- ISMS-AC「2026年度JACセミナー(臨時開催)ISMS-ACからの情報提供」2026年6月12日(ISO/IEC 42001発行日、JIS Q 42001:2025発行、ISO/IEC 42006発行と認定開始、附属書Aの10の管理目的と38の管理策、ISMS認証組織数)
- ISMS-AC「AIマネジメントシステム(AIMS)認証機関の初認定について」2026年1月14日
- ISMS-AC「AIMS認証取得組織検索」2026年10月21日更新
- 日本品質保証機構(JQA)「ISO/IEC 42001 よくあるご質問」
- 株式会社B-Roca「ISO/IEC 42001 AIを使うだけの会社も対象に入る」note、2026年10月9日
- ISO/IEC 42001:2023、ISO/IEC 27001:2022(附属書Aの照合は当社が実施、2026年11月)